WEB安文章
AI:发现严重漏洞!!!泄露用户id
原本是课余时间在网上冲浪,然后就看到别的师傅发的CNVD证书图片,我就想着我也去搞一本然后就去了解了一下CNVD的收录规则之类就开始通过fofa...
WEB安文章
分享密码绕过 + 秒传克隆+越权下载非分享文件
网盘相关讲解: 秒传 就是依靠唯一的SHA值来判断,该文件在云上是否已经存在,存在就跳过上传这一步,将索引指向已经存在的文件 ...
文章文章
什么?什么叫遍历返回包里面的ID?
我相信大家现在都是挖业务逻辑漏洞的大神了,xss包括我下架的那篇已经有两篇了所以我决定发一点别的,下面分享的案例已提交对应src并且已经修复,本...
文章
ai时代下衍生出的通杀:从self-xss到任意用户接管和任意文件删除
声明 文中涉及到的技术和工具 仅供学习使用,禁止从事任何非法活动。 如因此造成的直接或间接损失,均由使用者自行承担责任 前言 求个信息收集厉害的...
漏洞挖掘文章
你是否离发现任意用户密码重置漏洞只差这一步?
这次漏洞挖掘实战分享案例是一个有意思的任意用户密码重置漏洞。该漏洞的发现需要花费耐心,多进一步的测试,这很可能就是你日常挖洞过程中所缺少的一步。...
文章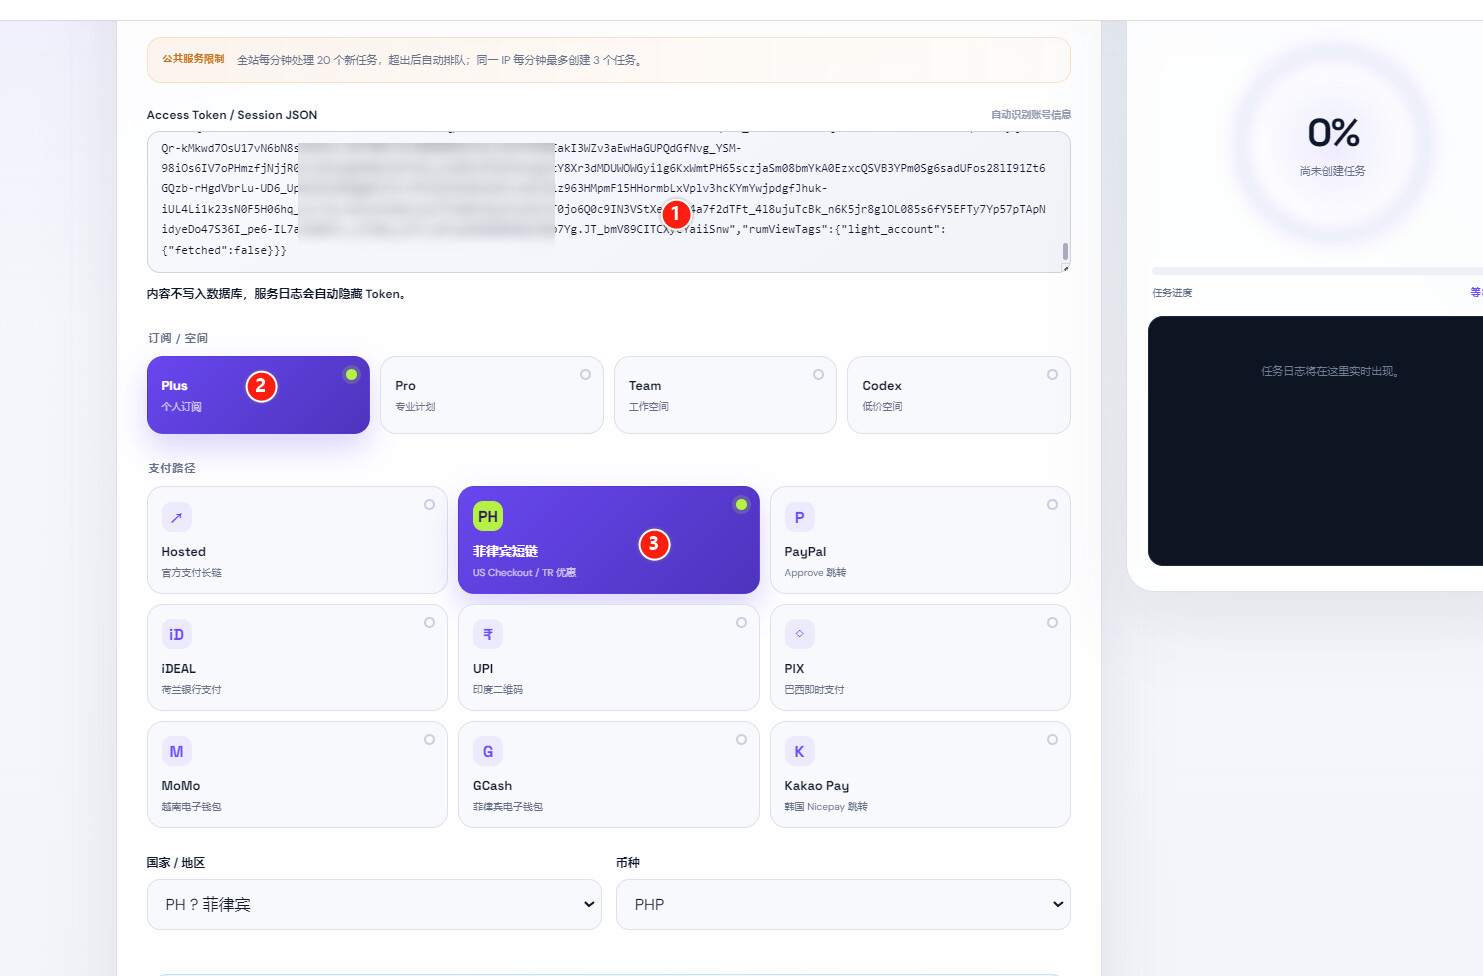
错过Claude Max 20x 不能在错过成本2.8无限GTP开Plus
用不完去白帽江湖直接交易买兄弟十块8块的,自产自销兄弟们 成本是虚拟卡 直接购买成品连接 先注册完成 提取session也就是凭证 拿到sess...
文章
记一次住酒店远程控制洗衣机|漏洞挖掘百例第四期
前言 住酒店你还在挖洞出水(bushi),而真正想挖洞的人已经掏出BurpSuite,看看酒店有没有什么漏洞了,点赞关注不迷路 过程 很早很早之...
文章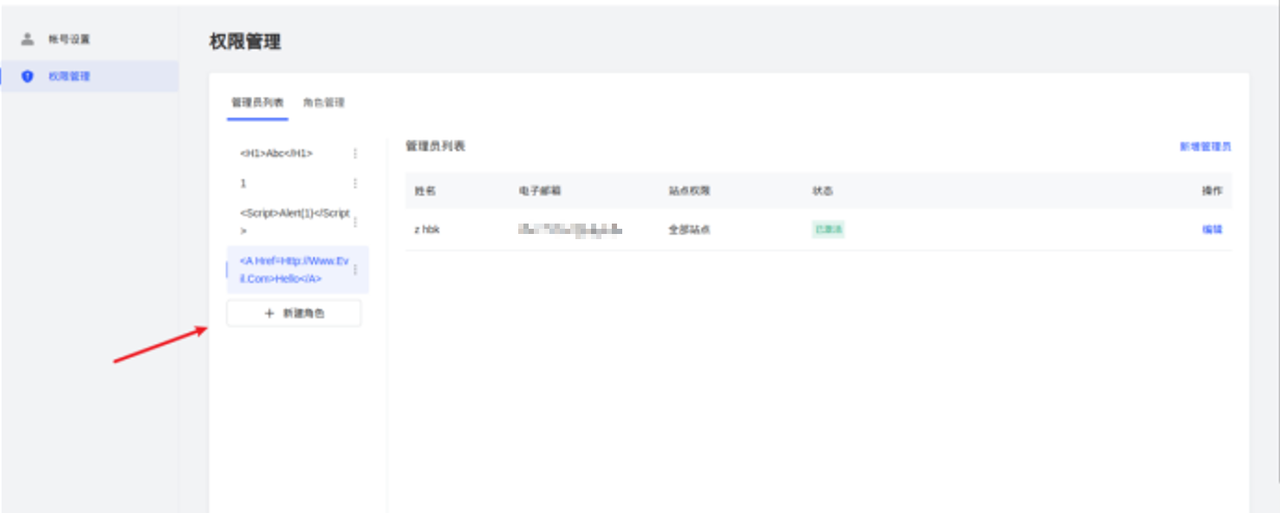
记一次200块的html内容注入|漏洞挖掘百例第三期
前言 最近去看了下以前挖过的SRC平台,一个这种漏洞200+,洞真的很多,只要愿挖,就会出水(bushi),点赞关注不迷路 过程 打开网站注册进...
文章
Claude Max 20x 免费教程(老佛爷已付款)已群友发现其他支付漏洞
使用以下油猴脚本 打开claude网页版,支付资料选德国,支付方式选sepa,使用 随机生成德国卡号填入直接支付就行了,max20到手 // =...

